投资行业
UBO + 交易监测
“复杂架构和跨境交易:AML/CFT 体系必须以证据证明已履行尽职调查和持续跟踪。”
在不拖慢业务的前提下满足 AML/CFT 合规要求:我们为您设计团队可以落地执行的体系(KYC/UBO、交易监测、手册、培训、内部控制机构(OCI)及审计)。
您是反洗钱义务主体吗?免费 AML/CFT 诊断
告诉我们您的情况,我们会说明您需要建立哪些措施。
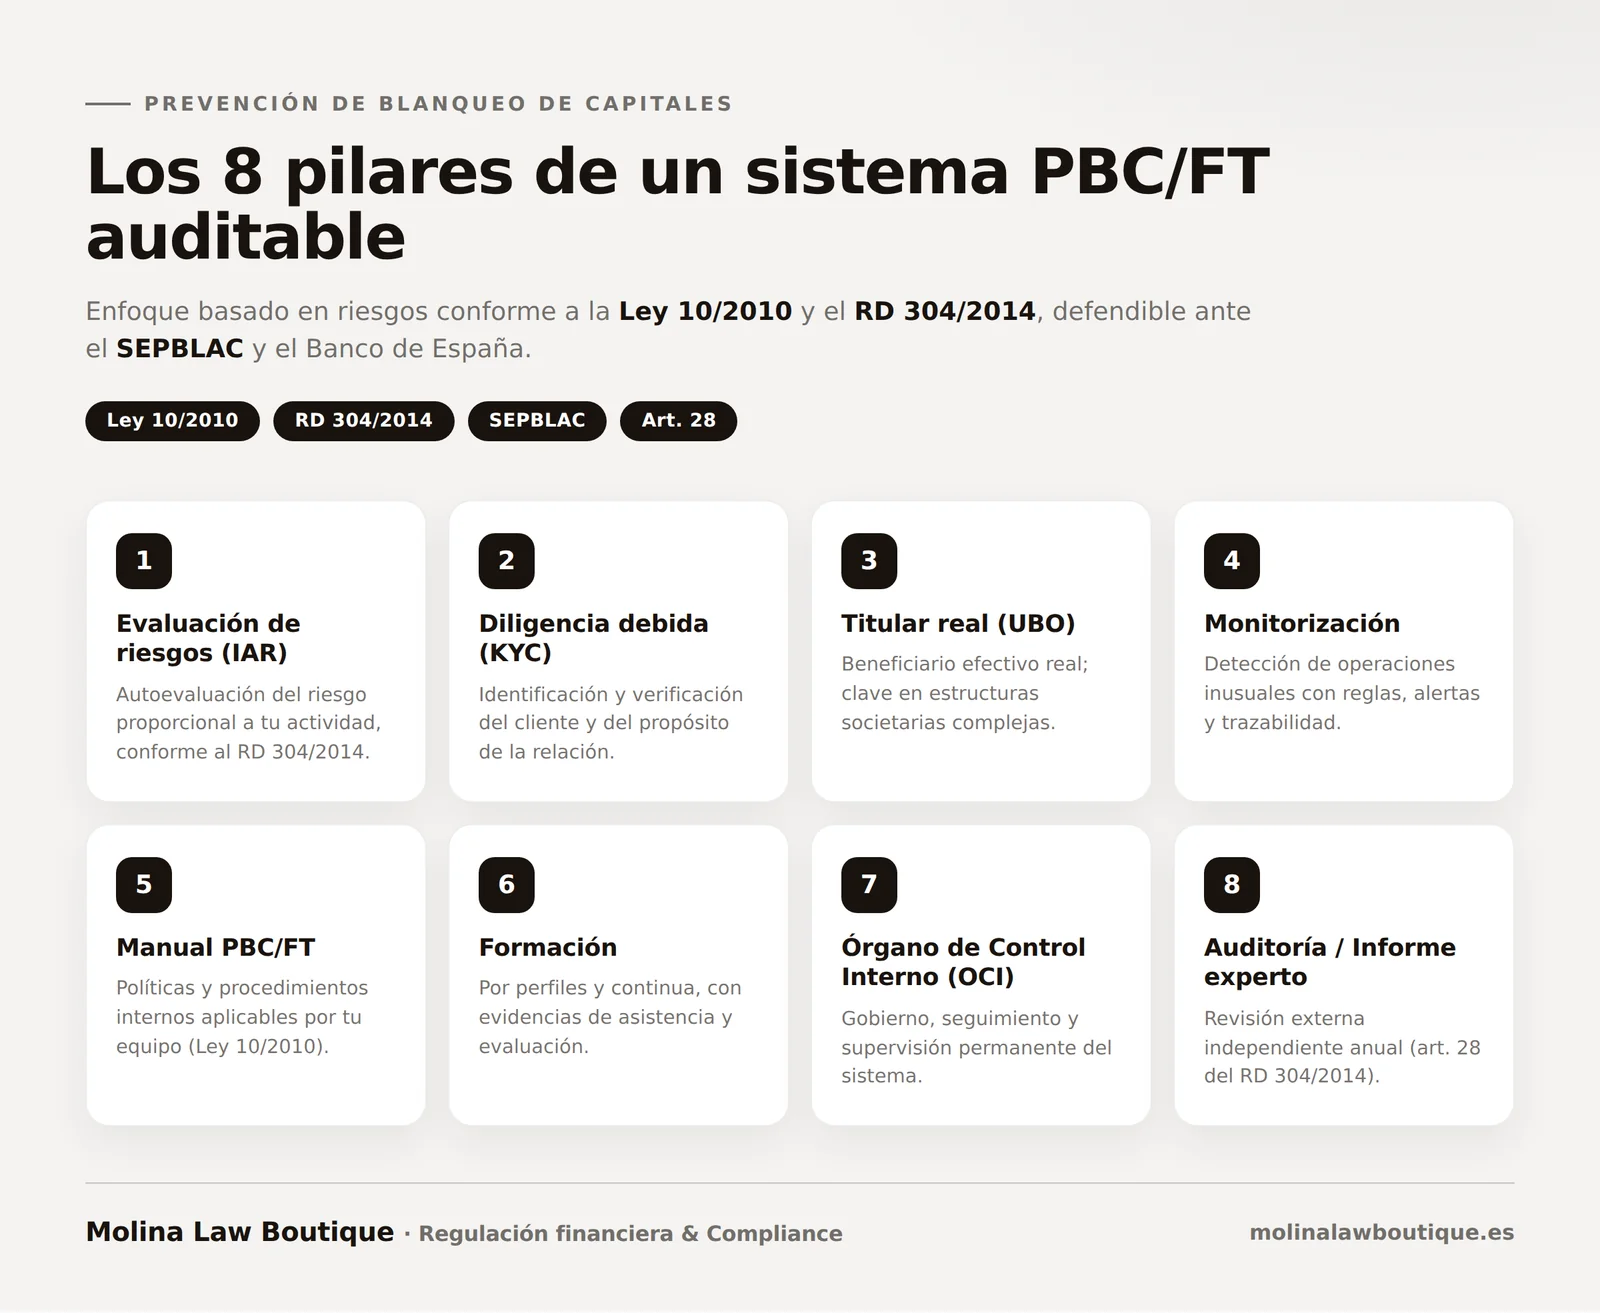
构成一套可执行、可审计且与风险相称的 AML/CFT 体系的六大要素。
依据西班牙第304/2014号皇家法令和西班牙反洗钱监管机构(SEPBLAC)的指引编制风险自评估报告(IAR),使控制措施与您业务的实际风险状况相称。
审查控制措施的有效性及相关证据:KYC/EDD、持续跟踪、向 OCI 报告,以及体系文件的完整可追溯性。
包含措施、内部程序、角色分工和流程的强制性文件,用于满足第10/2010号法律和第304/2014号皇家法令的要求。
面向相关岗位团队的实操培训:风险信号识别、法定义务、真实案例以及培训留痕。
独立的年度审查(第10/2010号法律第28条),指出缺陷并提出改进建议。
针对 SEPBLAC、西班牙国家证券市场委员会(CNMV)、西班牙银行(Banco de España,西班牙央行)的检查和问询,准备文件与答复:保持一致、遵守期限、提供证据。
如果您没有专职团队,或希望加强现有团队,我们可以承担洗钱预防中可以委托的各项职能。您的机构仍然是责任主体,并作出关键决定。
身份识别、最终受益人、PEP 与制裁名单、资金来源及定期复核。24个工作小时内出具客户档案。
我们承担可以委托的分析工作,满足第304/2014号皇家法令和 AMLR 的要求。
我们协助您通过 F22 表格指定该代表,并为其履职提供支持。
我们协助设立或完善 OCI:运作机制、会议纪要以及提交 SEPBLAC 的证据。
我们承担全部合规工作:手册、风险分析、KYC、培训、OCI 以及面向 SEPBLAC 的支持。
我们准备相关文件,并陪同您应对检查和监管问询。
复杂架构、跨境交易、强化 KYC,或只是想把合规做好:每个行业都有各自的做法。
“复杂架构和跨境交易:AML/CFT 体系必须以证据证明已履行尽职调查和持续跟踪。”
“我们为异常或可疑交易设计控制措施和识别工具,标准统一,全程可追溯。”
“内部流程用于识别交易、评估风险并记录决定,避免交易演变成问题。”
“关键在于运作有效:可执行的程序、按岗位培训以及对反洗钱体系的定期审计。”
不合规不仅会招致处罚,还可能阻断业务运营、银行关系并损害声誉。
不合规的代价可能极其高昂:除了声誉受损,违规还会带来严厉的经济处罚。
“去风险化”(de-risking)风险:如果银行和服务商发现 KYC/UBO、监测或可追溯性方面存在缺陷,可能限制或终止合作关系。
运营受阻:如果缺少洗钱预防的控制措施和证据,账户、供应商、客户准入及期末结账都可能被冻结。
| 严重程度 | 处罚金额 | 基础方案或替代方案 |
|---|---|---|
| 轻微违规处罚 | 最高6万欧元 | 情节较轻或对预防体系无明显影响的违规行为。 |
| 严重处罚 | 6万欧元 – 500万欧元 | 或企业总自有资金的10%。 |
| 严重程度最高的处罚 | 15万欧元 – 1,000万欧元 | 或该机构自有资金的10%。 |
我们为您出具洗钱预防报告:手册、风险评估、KYC/UBO、控制措施、培训及定期审计。
AML/CFT 是一整套措施和控制,用于防止金融体系或特定行业被用于洗钱或为非法活动融资。
核心在于证明您采取了风险为本的方法:识别客户、了解最终受益人(UBO)、监测交易,并以证据记录各项决定。
取决于所从事的活动。Molina Law Boutique 的反洗钱页面重点列出了尤为敏感的行业,如投资/管理公司、金融、法律、奢侈品、房地产、基金会/协会、博彩和保险公司。
如果您管理资金、居间促成重要交易,或涉及复杂架构,建议尽早确认自己是否属于义务主体。
建立一套可执行的 AML/CFT 体系:KYC/UBO、反洗钱手册、风险自评估、交易监测、培训、OCI 和定期审计。
“合规”与“把合规做好”的区别在于证据:记录、可追溯性和一致的标准。
违规可能导致经济处罚并损害声誉。
AML/CFT 的具体落实方式因各行业风险而异。例如:
内部控制机构(OCI)负责协调、监督并跟进洗钱预防体系,确保政策得到执行并及时弥补缺口。
如果没有有效运作的 OCI,体系的“治理”往往会出问题:决策、上报、跟踪和证据。
反洗钱体系不是“一纸文件”:它是团队能够执行并留下证据的一整套控制措施。关键在于风险为本的方法:识别、评估、缓释并记录各项决定(KYC/UBO、监测、上报及文件留存)。
通过清晰的内部政策、一致的标准和可追溯性,降低洗钱和恐怖融资风险。良好的 AML/CFT 体系有助于保护业务运营、声誉和银行关系。
客户尽职调查(KYC)、最终受益人(UBO)识别、风险分级、筛查(适用时包括 PEP/制裁名单)、持续监测以及内部上报渠道。
仅有手册是不够的:必须能够证明已经执行。记录、预警、定期复核、OCI 会议纪要和有依据的决定,通常是反洗钱审计中最先被检查的内容。
如果您希望在不影响业务的前提下切实建立反洗钱体系,请查看我们的 AML/CFT 服务;如需独立审查,可选择外部专家报告。
第10/2010号法律规定的所有义务主体都必须满足的 10 项控制要求,以及每项所需的证据。方便随时查阅,并与团队共享。
不发垃圾邮件。您的邮箱仅用于向您发送本清单,以及偶尔发送与 AML/CFT 相关的重要监管动态。
有效的 AML/CFT 体系不是一份文件,而是一系列可重复的决策(KYC、UBO、风险、监测和上报),并且全程可追溯。下面用一个可视化“面板”帮助您理解洗钱预防在实践中如何落地。
 1) 准入
反洗钱的目标不是“索要文件”,而是了解客户画像和业务关系的目的,并记录与风险相符的决定。
 2) 最终受益人
在 AML/CFT 中,UBO 不是走形式:它是发现实际控制、利益冲突以及复杂架构中不透明之处的基础。
 3) 持续性
规则、阈值和一致的标准。预警有分析、有结论、可追溯:这才是“可审计”的反洗钱。
 4) 治理
OCI 和定期审计使 AML/CFT 成为真正运转的体系:跟踪、整改、报告和证据。
 快速决策
标准 KYC + 基础 UBO + 合理的定期复核。
强化控制 + 基于规则的监测 + 决定的证据。
强化尽职调查 + 资金来源 + 内部上报 + 密集跟踪。
与风险相符的核验、业务关系目的以及定期更新。
KYC 档案、风险画像、复核日期及例外情形的理由。
识别实际控制人,尤其是在复杂或跨境架构中。
组织架构图、声明、核验,以及追溯至 UBO 的“路径”分析。
识别异常模式,进行一致的分析并关闭预警。
预警记录、分析、决定、上报,以及规则/阈值的复核。
在风险要求时采取强化措施,并记录结论。
支持文件、核验逻辑以及复核的可追溯性。
AML/CFT 体系的治理:跟踪、报告和整改措施。
会议纪要、年度计划、KPI、审计报告及整改计划。
可据此调整措施,并在适当情形下论证采取强化尽职调查的理由。
如果您正在建立反洗钱体系,这些术语会出现在手册、审计和日常业务中。准确理解它们,有助于设计可执行的控制措施并形成证据。
一套以一致标准和可追溯性来识别、评估和缓释风险的控制框架。
客户身份识别与核验、业务关系目的,以及按风险定期更新。
实际控制实体或从交易中受益的自然人。在复杂架构中至关重要。
按风险分配相称的控制措施:并非每个客户/交易都需要相同的措施,但每项措施都必须有依据。
识别异常模式、分析、上报并关闭预警,全程可追溯。
风险要求时采取的额外措施:更多核验、更多支持材料和更高强度的跟踪。
在敏感交易中,合理记录资金(以及适当情形下的财富)的来源。
监督 AML/CFT 体系:跟踪、报告、上报和整改,使其保持“鲜活”。
通过定期审查,核实控制措施是否有效运作、发现缺口并采取整改措施。
COMPLIANCE CONTROL CENTER · AML/CFT
对义务主体而言,良好的反洗钱体系要靠执行来证明:KYC、UBO、监测、OCI 和审计。本面板概括了一套“鲜活”且经得起检验的 AML/CFT 体系是什么样子。
风险为本的方法会分配相称且有依据的措施。
洗钱与恐怖融资预防(AML/CFT)并不只涉及银行。许多反洗钱义务主体,如律师事务所、房地产公司、金融运营商、投资机构以及与加密资产相关的服务商,也必须落实反洗钱合规措施。关键不在于“有文件”,而在于有一套可执行的体系:反洗钱手册、风险评估、KYC/UBO、培训、监测和证据。
我们分析您的业务是否属于义务主体,以及根据您的风险、运营和行业需要落实哪些 AML/CFT 措施。
落实对客户、最终受益人、委托事项、第三方付款、公司类交易和文件留存的控制措施。
针对高价值交易的控制措施、资金来源分析、交易参与方识别以及上报流程。
强化 KYC、业务审查、按司法管辖区区分的方法、可追溯性,以及使 AML/CFT 体系适配加密业务模式。
如果您需要建立完整的体系,可以查看我们的 AML/CFT 服务、反洗钱手册、风险评估、AML/CFT 审计或外部专家报告。
告诉我们您的情况,我们会说明如何帮助您切实落实 AML/CFT 合规。
西班牙的洗钱与恐怖融资预防主要由2010年4月28日第10/2010号法律(《防止洗钱和恐怖融资法》)及其实施条例2014年5月5日第304/2014号皇家法令规范。这两部规范转化了欧盟反洗钱指令(目前处于第四号和第五号反洗钱指令的框架下),并为义务主体建立了风险为本的制度。
第10/2010号法律界定了义务主体的范围:信贷机构、保险公司、基金管理公司、投资服务公司、公证人、律师、审计师、房地产经纪人、赌场和博彩运营商、高价值商品(珠宝、艺术品、豪华汽车)商人,以及自第五号反洗钱指令(5AMLD)转化以来的加密资产服务提供商(PSAV)。每一类主体都有与其业务固有风险相称的特定义务。
洗钱和货币违法行为预防委员会执行服务局(SEPBLAC)是西班牙的金融情报机构(UIF),也是 AML/CFT 领域的主要监管者。它发布参考指引和行业指南,并对义务主体开展检查。对于任何希望通过审查的反洗钱体系而言,其关于风险评估、KYC 和文件可追溯性的建议都必须予以重视。
预防体系至少要求:客户尽职调查(KYC);按法定门槛(一般情形为25%)识别并核验最终受益人(UBO);对业务关系和交易进行持续监测;在适当情形下向 SEPBLAC 报告可疑交易;以及设立内部控制机构(OCI),监督体系并确保其及时更新。违反这些义务适用专门的处罚制度,罚款最高可达1000万欧元或自有资金的10%。
《加密资产市场条例》(MiCA,Markets in Crypto-Assets)的生效以及反洗钱指令框架的演进,对加密资产服务提供商提出了新的义务:向 CNMV 注册、完善的 KYC、对钱包和交易的监测,以及符合Travel Rule(转账规则)。如果您的业务涉及加密资产,AML/CFT 体系必须明确适配这一框架。
参考法规(附官方文本链接):
法规及链接已于核实。
本领域共65个页面,按主题分组。
主要服务
依据第10/2010号法律第28条出具的年度独立审查:评估反洗钱体系的运行有效性,通过抽样与证据材料找出缺口,并给出整改措施计划。
对反洗钱与反恐怖融资内部控制体系开展独立审查,覆盖KYC/KYB、交易监测、可疑交易报告和培训,并出具整改计划。
为义务机构量身编制和更新反洗钱手册(AML/CFT手册):政策、KYC/KYB、风险评估、监控、SAR、治理与培训。
讲解西班牙SEPBLAC代表的任职条件和职责,并协助通过F22表格办理任命及履行反洗钱报告义务。
依据第10/2010号法律和第304/2014号皇家法令,编制和审查洗钱风险自评估报告,包括风险因素、控制措施、剩余风险和行动计划。
由我们的团队代贵机构完成KYC:身份识别、最终受益人、PEP与制裁核查、资金来源和定期复核,并按AMLR要求规范外包。
为反洗钱义务主体提供技术部门外包与外部强化服务:工作划分、书面协议、预警分析以及对AMLR第18条的适应。
由专业团队承担日常反洗钱与反恐怖融资工作:风险评估、手册、KYC与最终受益人、培训、证据留存及监管问询支持。