Geldwäsche-Audit in Spanien (AML/CFT)
Unser Geldwäsche-Audit ist eine unabhängige und systematische Prüfung Ihres internen Kontrollsystems zur Prävention von Geldwäsche. Wir bewerten die operative Wirksamkeit von Kontrollen, KYC/KYB, Überwachung und Schulung und hinterlassen einen Maßnahmenplan mit Nachweisen, die vor dem SEPBLAC Bestand haben.
Kostenlose Beratung
Wir antworten Ihnen innerhalb von 24 Std.
Was ist ein AML/CFT-Audit?
Ein unabhängiger und systematischer Prozess zur Prüfung des Rahmens, der Kontrollen und der Verfahren, die eingeführt wurden, um Geldwäsche und Terrorismusfinanzierung zu verhindern und aufzudecken.
Richtlinien und Geldwäsche-Handbuch
Prüfung des Geldwäsche-Handbuchs, der Rollen und Zuständigkeiten (Compliance Officer, Risikoausschuss, internes Kontrollorgan OCI) und ihrer Übereinstimmung mit den Vorschriften.
Identifizierung und Überprüfung
Überprüfung der Identifizierungsverfahren für Verpflichtete, der Kundendokumentation, der wirtschaftlich Berechtigten und gegebenenfalls der Mittelherkunft.
Transaktionsüberwachung
Bewertung der Erkennungsregeln, der Szenarioabdeckung, der Kalibrierung der Schwellenwerte, der Quote falsch positiver Treffer und des Alert-Managements.
Verdachtsmeldungen (SARs) und Kommunikation mit Behörden
Nachweise zu Verdachtsmeldungen, Steuerung der Kommunikation mit Behörden, Aufbewahrung von Unterlagen und Vertraulichkeit.
Compliance-Kultur
Prüfung der Schulungsprogramme, Teilnahmenachweise, internen Kampagnen und Bewertung der Compliance-Kultur auf Leitungs- und operativer Ebene.
Bericht und Maßnahmenplan
Bericht mit nach Schweregrad eingestuften Feststellungen, praktischen Empfehlungen, Verantwortlichen, Fristen und einem Maßnahmenplan mit Nachverfolgung. Ergänzt gegebenenfalls den Bericht des externen Prüfers.
Ablauf und wichtigste Schritte des Geldwäsche-Audits
Wir verbinden juristische Erfahrung mit technischen Fähigkeiten und führen Audits durch, die auf Ihre Art von Unternehmen und Ihr Risikoprofil zugeschnitten sind.
Planung und Prüfungsumfang
Wir legen Ziele, Umfang (Länder, Einheiten, Produktlinien), Wesentlichkeit und Ressourcen fest und sammeln die grundlegenden Unterlagen des AML/CFT-Programms.
Risikobewertung und Kontrollen
Wir prüfen die Risikobewertung (risikobasierter Ansatz, RBA) und kontrollieren, ob die Kontrollen auf die festgestellten Risiken abgestimmt sind. Wir dokumentieren präventive und aufdeckende Kontrollen.
KYC/KYB-Tests und Stichproben
Wir ziehen Stichproben nach Risikoprofil und prüfen Identifizierung, wirtschaftlich Berechtigte, Mittelherkunft und die Dokumentation der Kundenakten.
Test der Überwachung
Wir bewerten die Abdeckung der Alert-Szenarien, die Kalibrierung der Schwellenwerte, die Verknüpfung von On-Chain- und Off-Chain-Daten und die Nachvollziehbarkeit vom Alert bis zur endgültigen Entscheidung.
Prüfung der Verdachtsmeldungen
Wir kontrollieren Eskalationskriterien, Konsistenz der Meldungen, Aufbewahrungsfristen für Unterlagen und Vertraulichkeitsprotokolle.
Schulung und Kultur
Wir prüfen Schulungsnachweise, simulierte Untersuchungen, Übungen zum Tuning der Regeln und die Nachverfolgung früherer Abhilfemaßnahmen.
Abschlussbericht
Wir dokumentieren die nach Schweregrad eingestuften Feststellungen mit praktischen Empfehlungen, Verantwortlichen, Fristen und Kontrollen nach der Umsetzung.
Überwachung
Nachprüfung, um den Abschluss der Feststellungen und die Wirksamkeit der umgesetzten Abhilfemaßnahmen nachzuweisen.
Wie wir das Geldwäsche-Audit angehen
Juristische Erfahrung + technische Fähigkeiten (Blockchain-Analytics, KYC/KYB-Prüfung, Kontrolltests) für Audits, die auf VASPs und regulierte Unternehmen zugeschnitten sind.
Prüfung von On-/Off-Ramps und KYC
Kontrolle der Onboarding-Prozesse, der KYC/KYB-Nachweise und der Kontrollen beim Umtausch Fiat↔Krypto, um Verfahrensschwächen aufzudecken.
Test der On-Chain-Überwachung
Wir bewerten Erkennungsregeln, Szenarioabdeckung, Kalibrierung der Schwellenwerte und die Verknüpfung von On-Chain- und Off-Chain-Daten, um die Wirksamkeit zu messen.
Auditbericht und Schulung
Übergabe eines Berichts mit Feststellungen, eines Maßnahmenplans mit Verantwortlichen und Fristen sowie Schulungen, um die festgestellten Lücken zu schließen.
Beteiligte und häufige Feststellungen
Wer am Audit beteiligt ist und welche Probleme wir am häufigsten feststellen.
Wiederkehrende Feststellungen, die wir beheben
- Unvollständige Kundenakten – KYC/KYB-Dokumentation mit fehlenden Daten, ausstehenden Überprüfungen oder unvollständiger Aufbewahrung.
- Veraltete Risikobewertungen – ein RBA, der Änderungen bei Tätigkeit, Kunden, Produkten oder Jurisdiktionen nicht abbildet.
- Schlecht kalibrierte Überwachungsregeln – generische Schwellenwerte, zu viele falsch positive Treffer oder Risikoszenarien ohne Abdeckung.
- Fehlende Nachweise bei Untersuchungen – Alerts, die ohne dokumentierte Entscheidung, Begründung oder Nachvollziehbarkeit geschlossen werden.
- Unzureichendes Sanktions-Screening – veraltete Listen, nur teilweise Abdeckung oder keine Einbindung in die operativen Workflows.
- Geldwäsche-Handbuch ohne tatsächliche Umsetzung – genehmigte Richtlinien, die sich weder im Tagesgeschäft noch in überprüfbaren Aufzeichnungen widerspiegeln.
Die wichtigsten Beteiligten am Audit
Compliance Officer: operativ verantwortlich für das AML/CFT-Programm und Ansprechpartner für das Audit.
Geschäftsleitung: verantwortlich für Governance, Ressourcen und Risikoakzeptanz.
Interne/externe Revision: führt unabhängige Tests durch und erstellt einen Bericht mit Empfehlungen.
Aufsichtsbehörde / UIF (zentrale Meldestelle): Empfänger der Meldungen und der Auskunftsersuchen, die sich aus dem Audit ergeben.
Praktische Abhilfemaßnahmen
Den RBA aktualisieren, KYC/KYB stärken, die Erkennungsregeln überarbeiten, die Datenquellen für Sanktionen und PEPs bereinigen und Aktionspläne mit überprüfbarer Nachverfolgung dokumentieren.
Audit anfragen →Technische und organisatorische Kontrollen, die wir bewerten
Das Audit untersucht die technischen und organisatorischen Kontrollen, die die Integrität der Nachweise und die Vertraulichkeit während Untersuchungen und Abhilfemaßnahmen sichern.
Zugriffsverwaltung
Dokumentierte rollenbasierte Kontrollen nach dem Prinzip der minimalen Rechte. Wir prüfen, dass nur befugtes Personal auf sensible AML/CFT-Daten zugreift.
Unveränderbare Audit-Logs
Logs mit vorschriftsgemäßer Aufbewahrung, mit denen sich Entscheidungen, Transaktionen und Zugriffe auf Kundenakten rekonstruieren lassen.
In Workflows integriertes Screening
Einbindung der Sanktionslisten in die operativen Prozesse, mit Logs, die die bei Treffern ergriffenen Maßnahmen belegen.
Due Diligence bei Dienstleistern
Nachweise über Audits bei Dritten (KYC, Verwahrer, Analytics), Zertifizierungen, AML/CFT-Klauseln und Pläne zur Aufrechterhaltung des Dienstes.
Risiken ohne Geldwäsche-Audit
Aufsichtsrechtliche Sanktionen: Geldbußen, Berufsverbote und Auskunftsersuchen wegen fehlender angemessener Kontrollen oder fehlender Compliance-Nachweise.
Operative Blockaden: Probleme mit Korrespondenzbanken, gesperrte Konten und Reibungsverluste beim Onboarding institutioneller Kunden.
Reputationsrisiko: Vertrauensverlust bei Investoren, Partnern und Kunden, wenn kein unabhängiges Audit vorliegt.
Strafrechtliche Haftung: Risiko für Geschäftsführer und Führungskräfte, wenn von den AML/CFT-Vorschriften geforderte Kontrollen unterbleiben.
Kosten der Reaktion: Mängel nach einer Inspektion oder einem Auskunftsersuchen zu beheben, ist viel teurer als mit regelmäßigen Audits vorzubeugen.
Brauchen Sie ein AML/CFT-Audit mit belastbaren Nachweisen?
Wir prüfen Ihr gesamtes Programm: KYC, Überwachung, Verdachtsmeldungen, Schulung und Kontrollen. Sie erhalten einen Bericht mit Feststellungen, Abhilfemaßnahmen und Nachverfolgung.
Geldwäsche-Audit anfragenLeistungen, die das AML/CFT-Audit ergänzen
Das Audit ist keine isolierte Übung. Diese Leistungen stärken Ihr Compliance-Programm und decken Bereiche ab, in denen das Audit häufig Verbesserungsbedarf feststellt.
Bericht des externen Prüfers
Vom Gesetz 10/2010 vorgeschriebene unabhängige Prüfung: Prüfung der Kontrollen, Stichproben, Nachweise und Plan der Abhilfemaßnahmen gegenüber dem SEPBLAC.
→ DokumentationGeldwäsche-Handbuch
Erstellung oder Überarbeitung des Handbuchs: Richtlinien, Verfahren, Rollen, Aufbewahrung von Unterlagen und Eskalationsprotokolle, zugeschnitten auf Ihre Tätigkeit.
→ RisikoRisikoselbstbewertung (IAR)
Entwurf und Aktualisierung der RBA-Methodik: Identifizierung, Messung und Steuerung von Risiken nach Kunden, Produkten und Jurisdiktionen.
→ KryptoKryptowerte und Blockchain
AML-Compliance für VASPs und Exchanges: On-Chain-Rückverfolgbarkeit, Travel Rule, MiCA und Vorbereitung auf Auskunftsersuchen.
→ ComplianceCorporate Compliance
Programme zur strafrechtlichen Compliance (Art. 31 bis des spanischen Strafgesetzbuchs), Hinweisgebersystem, Verhaltenskodex, Schulungen und Due Diligence bei Dritten.
→ RückverfolgbarkeitRückverfolgbarkeitsbericht
On-Chain-Analyse, Mittelherkunft, Identifizierung von Wallets und AML/KYT-Risiko für Bankanbindung, Compliance und Ansprüche.
→Was Sie über das interne AML/CFT-Audit wissen sollten
Klappen Sie jeden Abschnitt auf, um Rechtsgrundlagen, Rechte, Pflichten der Unternehmen und bewährte Praktiken nachzulesen, die den Unterschied machen zwischen „Pflicht abhaken“ und einem belastbaren AML/CFT-Programm.
1Rechtsgrundlagen der Auditarbeit
Das AML/CFT-Audit prüft die Einhaltung der gesetzlichen und aufsichtsrechtlichen Pflichten im Zusammenhang mit der Prävention von Geldwäsche und Terrorismusfinanzierung. Zu den geltenden Grundsätzen gehören Rechtmäßigkeit, Verhältnismäßigkeit, Nachvollziehbarkeit und Vertraulichkeit der Informationen, die während des Audits verarbeitet werden.
Als maßgebliche Rechtsgrundlagen gelten: die gesetzlichen Pflichten zur Aufbewahrung und Bereitstellung von Informationen, die Erfüllung vertraglicher Pflichten gegenüber Korrespondenzbanken und Dienstleistern, die Kontrollnachweise verlangen, und das öffentliche Interesse, wenn das Audit systemische Risiken oder Anhaltspunkte für Straftaten aufdeckt.
Praktische Empfehlung
Der Auditplan sollte die Rechtsgrundlagen für jedes Prüfverfahren benennen und die Genehmigungen erfassen, die für den Zugriff auf sensible Daten erforderlich sind.
2Rechte der betroffenen Personen im Audit
Bei einem Geldwäsche-Audit können personenbezogene Daten verarbeitet werden: Die Rechte auf Auskunft, Berichtigung, Löschung, Einschränkung und Widerspruch sind zu wahren, außer wenn das Gesetz wegen AML/CFT-Untersuchungen Aufbewahrung oder Vertraulichkeit verlangt.
- Transparent über die im Audit durchgeführten Datenverarbeitungen und ihre Rechtsgrundlage informieren.
- Die Identität prüfen, bevor Anfragen zu geprüften Kundenakten beantwortet werden.
- Jeden Zugriff auf personenbezogene Daten während des Audits erfassen und die Prüfprotokolle aufbewahren.
- Sich mit dem Datenschutzbeauftragten abstimmen, wenn das Audit den Zugriff auf sensible Daten erfordert.
3Pflichten der geprüften Unternehmen
Verpflichtete Unternehmen (Banken, VASPs, Finanzdienstleister und dem AML/CFT-Recht unterliegende Berufsträger) müssen im Rahmen eines Geldwäsche-Audits Zugang zu Unterlagen, Richtlinien, KYC/KYB-Aufzeichnungen, Überwachungs-Logs und Verdachtsmeldungen gewähren.
Unverzichtbar ist eine interne verantwortliche Person, die die Bereitstellung der Nachweise koordiniert und Beweiskette sowie Vertraulichkeit sicherstellt. Eine formalisierte Zusammenarbeit mit dokumentierten Anfragen und vereinbarten Fristen erleichtert die Prüfungsarbeit und verringert regulatorische Reibungen.
4Compliance Officer und internes Kontrollorgan (OCI)
Der Compliance Officer und die internen Organe (Risikoausschuss, OCI) sind zentrale Ansprechpartner: Sie müssen Zugang gewähren, Methoden validieren und die Reaktionen auf Feststellungen koordinieren.
Entscheidend
Formale Meldewege und echte Befugnisse des Compliance Officers stärken die Belastbarkeit des im Audit geprüften Programms.
5Interne Verfahren, Geldwäsche-Handbuch und Nachweise
Das Geldwäsche-Handbuch ist das zentrale Dokument, das der Prüfer untersucht: Es muss Richtlinien, operative Verfahren, Aufbewahrung von Unterlagen, Eskalationsprotokolle und klar definierte Rollen enthalten. Das Audit bestätigt, dass die operative Praxis mit den Vorgaben übereinstimmt und dass es Aufzeichnungen gibt, die ihre Anwendung belegen.
Es muss Nachweise über interne Tests, Überprüfungen und Aktualisierungen des Handbuchs geben sowie Protokolle über die Genehmigung durch die Geschäftsleitung oder das OCI.
6Sorgfaltspflichten gegenüber Dienstleistern und Gegenparteien
Das Audit prüft die Due Diligence bei kritischen Dienstleistern (KYC-Dienste, Verwahrer, Analytics-Anbieter, Integratoren) und das Vorhandensein von AML/CFT-Vertragsklauseln. Angefordert werden Nachweise über Audits bei Dritten, Zertifizierungen, Verträge mit Compliance-Klauseln und Pläne zur Aufrechterhaltung des Dienstes.
7Schulung, interne Audits und Stresstests
Laufende Schulungen, interne Audits und Stresstests sind Nachweise, die das Unternehmen vorlegen muss, um seine Compliance-Kultur und Reaktionsfähigkeit zu belegen. Geprüft werden Schulungsnachweise, simulierte Untersuchungen, Übungen zum Tuning der Regeln und Ergebnisse früherer Audits mit Nachverfolgung der Abhilfemaßnahmen.
8Sanktionen, Zusammenarbeit und internationale Pflichten
Das Audit bewertet auch die Einhaltung der Sanktionslisten (OFAC, EU, UN) und die Fähigkeit des Unternehmens, bei Auskunftsersuchen mit nationalen und internationalen Behörden zusammenzuarbeiten. Verstöße können verwaltungsrechtliche Sanktionen, operative Blockaden und strafrechtliche Haftung nach sich ziehen.
Die Einhaltung der Sanktionslisten und Protokolle für die internationale Zusammenarbeit sicherzustellen, ist entscheidend, um regulatorische Risiken zu verringern, die im Geldwäsche-Audit erkennbar werden.
Alles zum AML/CFT-Audit
Was ist ein AML/CFT-Audit?
Es ist der unabhängige Prozess zur Prüfung des Rahmens, der Kontrollen und der Verfahren einer Organisation, um Geldwäsche und Terrorismusfinanzierung zu verhindern und aufzudecken. Es bewertet Angemessenheit, Wirksamkeit und Einhaltung der Vorschriften, deckt Lücken auf und schlägt Abhilfemaßnahmen vor.
Auf welchen Rechtsgrundlagen beruht das Audit?
Das Audit prüft die Einhaltung der gesetzlichen und aufsichtsrechtlichen AML/CFT-Pflichten: Gesetz 10/2010, Königliches Dekret 304/2014, anwendbare EU-Richtlinien und branchenspezifische Vorschriften. Zu den Grundsätzen gehören Rechtmäßigkeit, Verhältnismäßigkeit, Nachvollziehbarkeit und Vertraulichkeit.
Wer ist am Audit beteiligt?
Die wichtigsten Beteiligten sind:
- Compliance Officer: operativ verantwortlich für das AML/CFT-Programm.
- Geschäftsleitung: Governance, Ressourcen und Risikoakzeptanz.
- Interne/externe Revision: unabhängige Tests und Bericht.
- Aufsichtsbehörde / UIF (zentrale Meldestelle): Empfänger der Meldungen und Auskunftsersuchen.
Was wird bei der Risikobewertung (RBA) geprüft?
Der Prüfer beurteilt, wie das Unternehmen Risiken nach Kunden, Produkten, Vertriebskanälen und Jurisdiktionen identifiziert, misst und steuert. Geprüft werden Dokumentation, Aktualisierungsrhythmus, Kriterien der Risikoeinstufung, Schwellenwerte und die Abstimmung der Kontrollen auf das Risikoniveau.
Wie werden die KYC/KYB-Akten geprüft?
Wir ziehen Stichproben nach Risikoprofil und prüfen die Vollständigkeit der Akten, die Überprüfung der wirtschaftlich Berechtigten, die Nachweise der elektronischen Verifizierung, die Mittelherkunft bei Hochrisikogeschäften und die Aufzeichnungen der regelmäßigen Aktualisierung.
Was wird bei der Transaktionsüberwachung bewertet?
Abdeckung der Alert-Szenarien, Kalibrierung der Schwellenwerte, Quote falsch positiver Treffer, Verfahren zur Untersuchung und zum Schließen von Alerts sowie die Nachvollziehbarkeit vom Alert bis zur endgültigen Entscheidung mit dokumentierten Nachweisen.
Welche Rolle spielt das Geldwäsche-Handbuch im Audit?
Das Geldwäsche-Handbuch ist das zentrale Dokument: Es muss Richtlinien, operative Verfahren, Aufbewahrung von Unterlagen, Eskalationsprotokolle und Rollen enthalten. Das Audit bestätigt, dass die operative Praxis mit den Vorgaben übereinstimmt und dass es Aufzeichnungen über ihre Anwendung gibt.
Was kostet ein AML/CFT-Audit?
Das hängt von der Größe des Unternehmens, der Zahl der Jurisdiktionen, dem Volumen der Kundenakten, der Komplexität des Geschäfts und dem Reifegrad des AML/CFT-Programms ab. Nach einer ersten Einschätzung des Risikos und der vorhandenen Unterlagen erhalten Sie von uns ein passendes Angebot.
Anruf buchen
Schildern Sie uns Ihre Situation. Wir erklären Ihnen, wie Sie das AML/CFT-Audit Ihres Unternehmens angehen.
Rechtsrahmen des AML/CFT-Audits in Spanien
Das interne AML/CFT-Audit ist eine Pflicht, die sich aus dem Gesetz 10/2010 über die Prävention von Geldwäsche und Terrorismusfinanzierung und seiner Durchführungsverordnung (Königliches Dekret 304/2014) ergibt. Sein Zweck ist es, die Angemessenheit, Wirksamkeit und Einhaltung des vom Verpflichteten eingeführten Präventionsprogramms unabhängig zu bewerten.
Risikobasierter Ansatz (RBA)
Das Geldwäsche-Audit muss einem risikobasierten Ansatz folgen: Die geprüften Kontrollen müssen in einem angemessenen Verhältnis zu Tätigkeit, Kunden, Produkten und Jurisdiktionen des Unternehmens stehen. Der Prüfer beurteilt, ob die RBA-Methodik angemessen ist und ob die angewandten Maßnahmen wirksam und dokumentiert sind.
Technische und organisatorische Kontrollen
Neben der Prüfung der Unterlagen untersucht das Audit technische und organisatorische Kontrollen: Zugriffsverwaltung, Verschlüsselung, Logging, Funktionstrennung, Backups, in Workflows integriertes Sanktions-Screening und unveränderbare Audit-Logs, mit denen sich Entscheidungen und Transaktionen rekonstruieren lassen.
Internationale Zusammenarbeit und Sanktionen
Das Audit bewertet auch die Einhaltung der Sanktionslisten (OFAC, EU, UN) und die Fähigkeit des Unternehmens, bei Auskunftsersuchen mit nationalen und internationalen Behörden zusammenzuarbeiten. Verstöße können verwaltungsrechtliche Sanktionen, operative Blockaden und strafrechtliche Haftung nach sich ziehen.
AML/CFT-Leistungen
Weitere verwandte Leistungen
Kurzleitfaden · Aktualisiert am 4. November 2026
Ist ein Geldwäsche-Audit Pflicht?
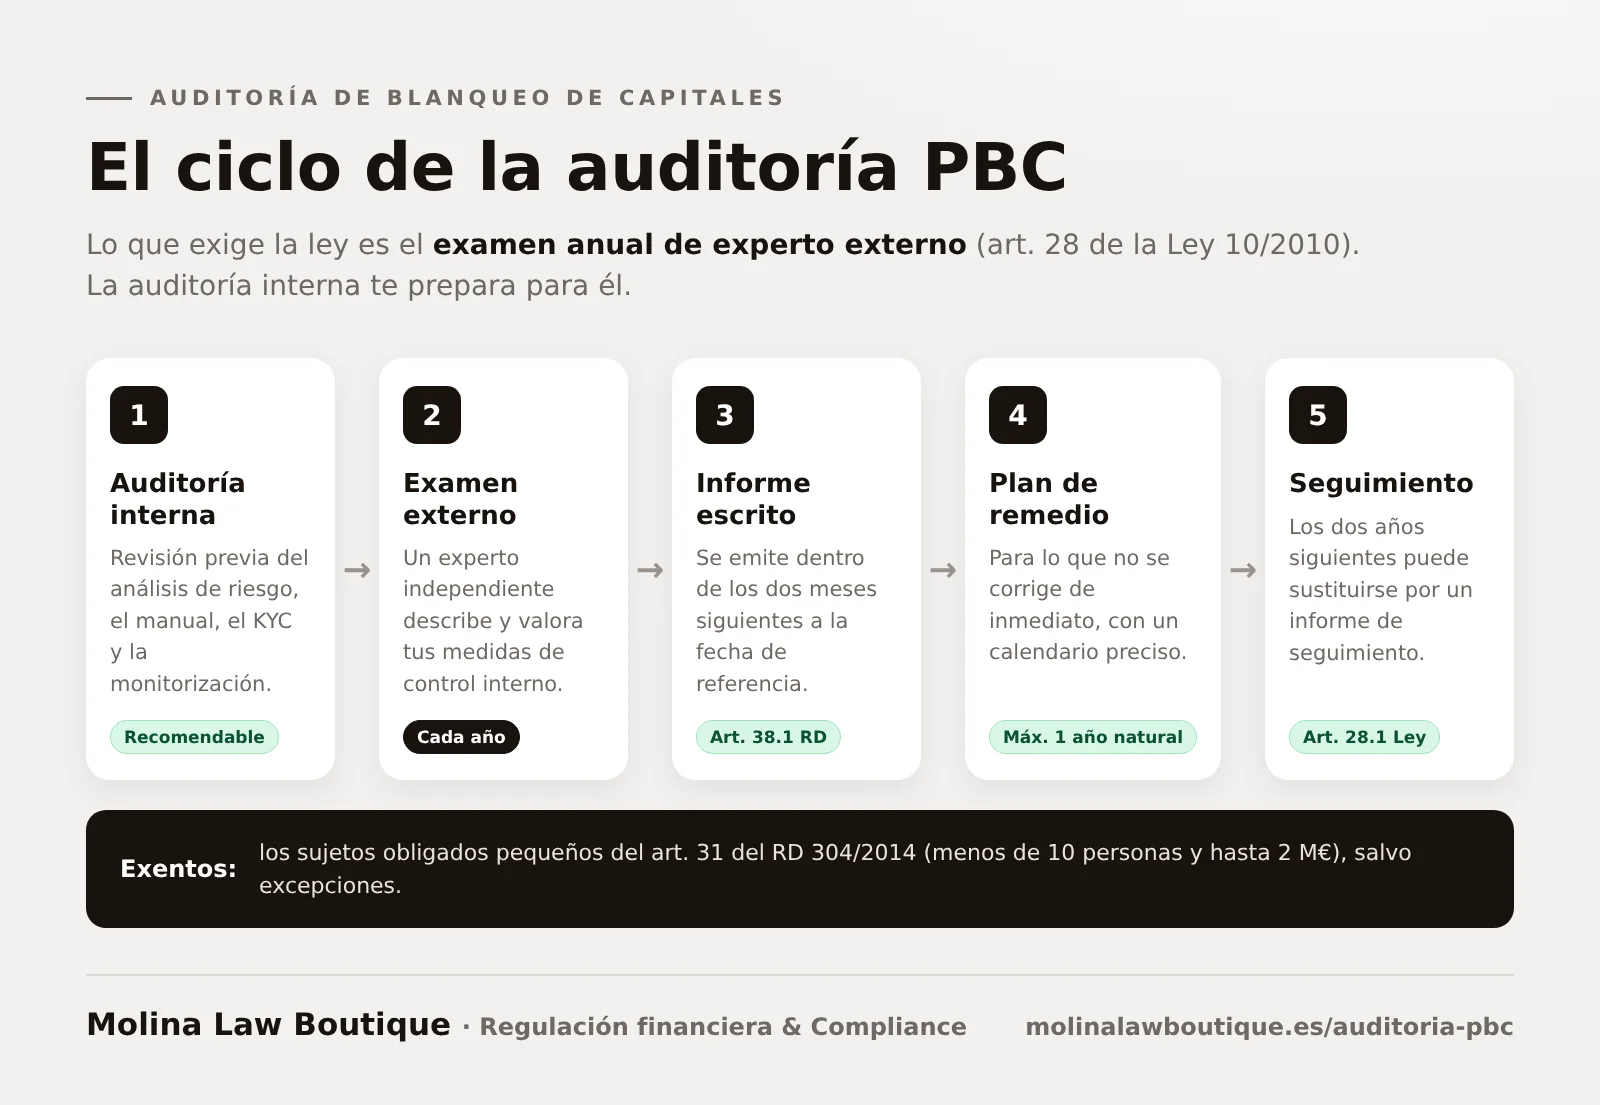
Das Gesetz spricht nicht von „Audit“, sondern von einer externen Prüfung: Verpflichtete müssen ihre internen Kontrollmaßnahmen jedes Jahr von einem externen Prüfer untersuchen lassen (Art. 28 des Gesetzes 10/2010). Was man gemeinhin Geldwäsche-Audit nennt, ist diese Prüfung oder eine interne Prüfung, die sie vorbereitet und Mängel vorher behebt.
| Prüfung | Pflicht? | Wer sie durchführt | Wozu |
|---|---|---|---|
| Prüfung durch den externen Prüfer | Ja, jedes Jahr, außer für kleine Verpflichtete | Ein unabhängiger externer Prüfer | Ein schriftlicher Bericht, der Ihre internen Kontrollmaßnahmen beschreibt, bewertet, ob sie funktionieren, und Verbesserungen vorschlägt. Bericht des externen Prüfers. |
| Internes Geldwäsche-Audit | Nein, aber so gehen Sie vorbereitet in die Prüfung und in eine Inspektion | Ihr Team oder ein externer Berater, etwa wir | Mängel in Risikoanalyse, Handbuch, KYC und Überwachung erkennen und beheben. |
| Inspektion des SEPBLAC | Darüber entscheidet die Aufsicht | Der SEPBLAC | Prüfen, ob Sie die Vorschriften einhalten; sie kann in einem Sanktionsverfahren enden. Inspektion des SEPBLAC. |
Was die Vorschriften zur externen Prüfung sagen
- Jedes Jahr. Der vollständige Bericht kann in den beiden Folgejahren durch einen Folgebericht über die Maßnahmen zur Behebung der Mängel ersetzt werden.
- Unabhängigkeit. Nach Angaben des SEPBLAC darf die Prüfung nicht durchführen, wer Ihnen in den drei Jahren vor oder nach dem Bericht andere vergütete Leistungen erbracht hat. Es empfiehlt sich, Beratung und Prüfung personell zu trennen.
- Kleine Verpflichtete. Nach dem Königlichen Dekret 813/2026 bleiben Verpflichtete mit weniger als 10 Personen und bis zu 2 Millionen Euro weiterhin von der externen Prüfung befreit (Art. 31 des Königlichen Dekrets 304/2014), nicht mehr aber von der Pflicht, einen Vertreter gegenüber dem SEPBLAC zu benennen.
Was wir bei einem Geldwäsche-Audit prüfen
- Die Risikoanalyse und das Geldwäsche-Handbuch.
- Die Identifizierung der Kunden und des wirtschaftlich Berechtigten anhand einer Stichprobe von Kundenakten.
- Die Überwachung und die Verdachtsmeldungen.
- Die Schulung, die Aufbewahrung von Unterlagen und die internen Kontrollorgane.
Sie erhalten einen Bericht mit den Mängeln und einen Maßnahmenplan, um sie vor der externen Prüfung zu beheben.
Kurze Fragen
Ist ein Geldwäsche-Audit Pflicht?
Pflicht ist die jährliche Prüfung durch einen externen Prüfer nach Art. 28 des Gesetzes 10/2010, außer für kleine Verpflichtete. Ein vorheriges internes Audit ist nicht vorgeschrieben, aber der Weg, Mängel vor dieser Prüfung oder vor einer Inspektion des SEPBLAC zu beheben.
Ist das Geldwäsche-Audit dasselbe wie der Bericht des externen Prüfers?
Nein. Der Bericht des externen Prüfers ist die jährliche Prüfung, die das Gesetz verlangt, und muss von einer unabhängigen Person erstellt werden. Das interne Audit ist eine Prüfung, die Sie selbst in Auftrag geben, um Ihr System zu verbessern. Wer Sie berät, sollte nicht Ihr externer Prüfer sein.
Sind kleine Unternehmen von der externen Prüfung befreit?
Ja, wenn sie die Voraussetzungen von Art. 31 des Königlichen Dekrets 304/2014 erfüllen: unter anderem weniger als 10 Personen einschließlich der Agenten und ein Umsatz oder eine Bilanzsumme von bis zu 2 Millionen Euro. Seit dem Königlichen Dekret 813/2026 müssen sie allerdings einen Vertreter gegenüber dem SEPBLAC benennen.
Offizielle Quellen
Maßgebliche Vorschriften, mit Link zum amtlichen Text:
- Gesetz 10/2010 vom 28. April über die Prävention von Geldwäsche und TerrorismusfinanzierungBOE · konsolidierte Fassung
- Königliches Dekret 304/2014 vom 5. Mai zur Genehmigung der Durchführungsverordnung zum Gesetz 10/2010 vom 28. April über die Prävention von Geldwäsche und TerrorismusfinanzierungBOE · konsolidierte Fassung
- Königliches Dekret 813/2026 zur Änderung der Durchführungsverordnung zur GeldwäschepräventionBOE
- SEPBLAC: externe Prüfer, Definition und Anforderungensepblac.es
Vorschriften und Links im geprüft.