Auditoria de PLD na Espanha (prevenção à lavagem de dinheiro)
Nossa auditoria de PLD é uma revisão independente e sistemática do sistema de controle interno em prevenção à lavagem de dinheiro. Avaliamos a eficácia operacional dos controles, do KYC/KYB, do monitoramento e do treinamento, e deixamos um plano de remediação com evidências defensáveis perante o SEPBLAC.
Consulta gratuita
Respondemos em menos de 24 h
O que é a auditoria de PLD/FT?
Processo independente e sistemático de revisão do marco, dos controles e dos procedimentos implantados para prevenir e detectar a lavagem de dinheiro e o financiamento do terrorismo.
Políticas e manual de PLD
Revisão do manual de PLD, das funções e responsabilidades (compliance officer, Comitê de Riscos, OCI) e da sua adequação normativa.
Identificação e verificação
Verificação dos procedimentos de identificação para sujeitos obrigados, da documentação de clientes, dos beneficiários finais e da origem dos fundos, quando cabível.
Monitoramento transacional
Avaliação das regras de detecção, cobertura de cenários, calibração de limites, taxa de falsos positivos e gestão de alertas.
SARs e comunicação com as autoridades
Evidências das comunicações de operações suspeitas, gestão das comunicações com as autoridades, guarda de documentos e confidencialidade.
Cultura de compliance
Revisão dos programas de treinamento, registros de participação, campanhas internas e avaliação da cultura de compliance nos níveis diretivo e operacional.
Relatório e plano de remediação
Relatório com achados classificados por gravidade, recomendações práticas, responsáveis, prazos e plano de remediação com acompanhamento. Complementa o relatório de perito externo quando se aplica.
Processo e etapas-chave da auditoria de PLD
Combinamos experiência jurídica e capacidades técnicas para executar auditorias adaptadas ao seu tipo de entidade e ao seu perfil de risco.
Planejamento e escopo
Definimos objetivos, perímetro (países, unidades, linhas de produto), materialidade e recursos. Reunimos a documentação básica do programa de PLD.
Avaliação de riscos e controles
Revisamos a avaliação de riscos (RBA) e verificamos se os controles estão alinhados aos riscos identificados. Documentamos os controles preventivos e detectivos.
Testes de KYC/KYB e amostragem
Selecionamos uma amostra por perfil de risco: verificamos identificação, beneficiários finais, origem dos fundos e documentação dos dossiês.
Testes do monitoramento
Avaliamos a cobertura dos cenários de alerta, a calibração de limites, a correlação on-chain/off-chain e a rastreabilidade do alerta até a decisão final.
Revisão de SARs
Verificamos os critérios de escalonamento, a consistência das comunicações, os prazos de guarda de documentos e os protocolos de confidencialidade.
Treinamento e cultura
Revisamos registros de cursos, simulações de investigação, exercícios de ajuste (tuning) de regras e o acompanhamento de remediações anteriores.
Relatório final
Documentamos os achados classificados por gravidade, com recomendações práticas, responsáveis, prazos e controles pós-implementação.
Monitoramento
Verificação posterior para demonstrar o encerramento dos achados e a eficácia das medidas corretivas implementadas.
Como conduzimos a auditoria de PLD
Experiência jurídica + capacidades técnicas (blockchain analytics, revisão de KYC/KYB, testes de controle) para auditorias adaptadas a VASPs e entidades reguladas.
Revisão de on-/off-ramps e KYC
Verificação dos processos de onboarding, das evidências de KYC/KYB e dos controles nas conversões fiat↔cripto para detectar fragilidades procedimentais.
Testes de monitoramento on-chain
Avaliamos regras de detecção, cobertura de cenários, calibração de limites e correlação on-chain/off-chain para medir a eficácia.
Relatório de auditoria e treinamento
Entrega de relatório com achados, plano de remediação com responsáveis e prazos, e treinamento para fechar as lacunas detectadas.
Atores-chave e achados frequentes
Quem participa da auditoria e quais problemas detectamos com mais frequência.
Achados recorrentes que corrigimos
- Dossiês incompletos — Documentação de KYC/KYB com datas faltando, verificações pendentes ou guarda incompleta.
- Avaliações de risco desatualizadas — RBA que não reflete mudanças de atividade, clientes, produtos ou jurisdições.
- Regras de monitoramento mal calibradas — Limites genéricos, falsos positivos excessivos ou cenários de risco sem cobertura.
- Falta de evidências nas investigações — Alertas encerrados sem documentar a decisão, a fundamentação nem a rastreabilidade.
- Screening de sanções insuficiente — Listas desatualizadas, cobertura parcial ou sem integração aos workflows operacionais.
- Manual de PLD sem execução real — Políticas aprovadas que não se refletem na operação diária nem em registros verificáveis.
Atores-chave na auditoria
Compliance officer: responsável operacional pelo programa de PLD e ponto de contato com a auditoria.
Alta administração: responsável pela governança, pelos recursos e pela aceitação do risco.
Auditoria interna/externa: realiza testes independentes e emite um relatório com recomendações.
Regulador / UIF: destinatário das comunicações e autor das exigências decorrentes da auditoria.
Medidas práticas de remediação
Atualizar a RBA, reforçar o KYC/KYB, revisar as regras de detecção, depurar as fontes de dados de sanções e PEPs e documentar planos de ação com acompanhamento verificável.
Solicitar auditoria →Controles técnicos e organizacionais que avaliamos
A auditoria examina os controles técnicos e organizacionais que sustentam a integridade das evidências e a confidencialidade durante investigações e remediações.
Gestão de acessos
Controles baseados em funções e no princípio do menor privilégio, documentados. Verificamos se apenas pessoal autorizado acessa dados sensíveis de PLD.
Registros de auditoria imutáveis
Logs com retenção conforme as normas, que permitam reconstruir decisões, transações e acessos aos dossiês.
Screening integrado aos workflows
Integração das listas de sanções aos processos operacionais, com logs que demonstrem as ações tomadas diante de coincidências.
Due diligence de fornecedores
Evidências de auditorias de terceiros (KYC, custodiantes, analytics), certificações, cláusulas de PLD/FT e planos de continuidade do serviço.
Riscos de não realizar a auditoria de PLD
Sanções regulatórias: multas, inabilitações e exigências por falta de controles adequados ou de evidências de cumprimento.
Bloqueios operacionais: problemas com bancos correspondentes, contas bloqueadas e atrito no onboarding de clientes institucionais.
Risco reputacional: perda de confiança de investidores, parceiros e clientes diante da ausência de auditoria independente.
Responsabilidade penal: exposição de administradores e diretores pela omissão de controles exigidos pelas normas de PLD/FT.
Custo de reação: corrigir deficiências após uma inspeção ou exigência é muito mais caro do que prevenir com auditoria periódica.
Precisa de uma auditoria de PLD/FT com evidências defensáveis?
Revisamos seu programa completo: KYC, monitoramento, SARs, treinamento e controles. Entregamos um relatório com achados, remediação e acompanhamento.
Solicitar auditoria de PLDServiços que complementam a auditoria de PLD/FT
A auditoria não é um exercício isolado. Estes serviços reforçam seu programa de compliance e cobrem áreas que a auditoria costuma apontar como passíveis de melhoria.
Relatório de Perito Externo
Auditoria independente exigida pela Lei 10/2010: revisão de controles, amostragem, evidências e plano de medidas corretivas perante o SEPBLAC.
→ DocumentaçãoManual de PLD/FT
Redação ou revisão do manual: políticas, procedimentos, funções, guarda de documentos e protocolos de escalonamento adaptados à sua atividade.
→ RiscoAvaliação de riscos (IAR)
Desenho e atualização da metodologia RBA: identificação, mensuração e gestão de riscos por clientes, produtos e jurisdições.
→ CriptoCriptoativos e Blockchain
Compliance de PLD para VASPs e exchanges: rastreabilidade on-chain, Travel Rule, MiCA e preparação para exigências.
→ ComplianceCompliance corporativo
Programas de compliance penal (art. 31 bis do Código Penal espanhol), canal de denúncias, código de ética, treinamento e due diligence de terceiros.
→ RastreabilidadeRelatório de rastreabilidade
Análise on-chain, origem dos fundos, identificação de wallets e risco de PLD/KYT para bancarização, compliance e reclamações.
→O que você precisa saber sobre a auditoria interna de PLD/FT
Abra cada bloco para consultar bases legais, direitos, obrigações das entidades e boas práticas que fazem a diferença entre “cumprir a formalidade” e ter um programa de PLD defensável.
1Bases legais do trabalho de auditoria
A auditoria de PLD/FT revisa o cumprimento das obrigações legais e regulatórias relacionadas à prevenção à lavagem de dinheiro e ao financiamento do terrorismo. Os princípios aplicáveis incluem legalidade, proporcionalidade, rastreabilidade e confidencialidade das informações tratadas durante a auditoria.
Entre as bases jurídicas de referência, consideram-se: as obrigações legais que impõem a conservação e a disponibilização de informações, a necessidade de cumprimento contratual perante bancos correspondentes e fornecedores que exigem evidências de controle, e o interesse público quando a auditoria contribui para detectar riscos sistêmicos ou indícios de ilícitos.
Recomendação prática
O plano de auditoria deve incluir a identificação das bases legais de cada procedimento de revisão e registrar as autorizações necessárias para o acesso a dados sensíveis.
2Direitos das pessoas no contexto da auditoria
Durante uma auditoria de PLD, podem ser tratados dados pessoais: os direitos de acesso, retificação, eliminação, limitação e oposição devem ser respeitados, salvo quando a lei exige conservação ou confidencialidade por investigações de PLD/FT.
- Informar de forma transparente os tratamentos de dados realizados na auditoria e sua base legal.
- Verificar a identidade antes de atender a solicitações relacionadas a dossiês auditados.
- Registrar qualquer acesso a dados pessoais durante a auditoria e conservar os logs de revisão.
- Coordenar com o encarregado de proteção de dados (DPO) quando a auditoria envolver acesso a dados sensíveis.
3Obrigações das entidades sujeitas à auditoria
As entidades obrigadas (bancos, VASPs, prestadores de serviços financeiros e profissionais sujeitos às normas de PLD) devem facilitar o acesso a documentação, políticas, registros de KYC/KYB, logs de monitoramento e SARs no âmbito de uma auditoria de PLD.
É indispensável que exista um responsável interno que coordene o fornecimento de evidências, garantindo a cadeia de custódia e a confidencialidade. A cooperação formalizada por meio de solicitações documentadas e prazos acordados facilita o trabalho do auditor e reduz atritos regulatórios.
4Compliance officer e órgão de controle interno (OCI)
O compliance officer e os órgãos internos (Comitê de Riscos, OCI) são pontos-chave: devem facilitar o acesso, validar metodologias e coordenar as respostas aos achados.
Ponto-chave
A existência de canais formais de reporte e a autoridade do compliance officer aumentam a solidez do programa revisado na auditoria.
5Procedimentos internos, manual de PLD e evidências
O manual de PLD é o documento central que o auditor examina: deve conter políticas, procedimentos operacionais, guarda de documentos, protocolos de escalonamento e funções claramente definidas. A auditoria valida se as práticas operacionais coincidem com o que está estabelecido e se existem registros que respaldam sua aplicação.
Devem existir evidências de testes internos, revisões e atualizações do manual, bem como atas de aprovação pela diretoria ou pelo OCI.
6Diligência devida de fornecedores e contrapartes
A auditoria revisa a due diligence aplicada a fornecedores críticos (serviços de KYC, custodiantes, fornecedores de analytics, integradores) e a existência de cláusulas contratuais de PLD/FT. São solicitadas evidências de auditorias de terceiros, certificações, contratos com cláusulas de compliance e planos de continuidade do serviço.
7Treinamento, auditorias internas e testes de estresse
O treinamento contínuo, as auditorias internas e os exercícios de estresse são evidências que a organização deve apresentar para demonstrar cultura de compliance e capacidade de resposta. São revisados registros de cursos, simulações de investigação, exercícios de ajuste (tuning) de regras e resultados de auditorias anteriores com acompanhamento das remediações.
8Sanções, cooperação e obrigações internacionais
A auditoria também avalia o cumprimento das listas de sanções (OFAC, UE, ONU) e a capacidade da entidade de cooperar com autoridades nacionais e internacionais em caso de exigências. O descumprimento pode gerar sanções administrativas, bloqueios operacionais e responsabilidades penais.
Garantir o cumprimento das listas de sanções e dos protocolos de cooperação internacional é essencial para reduzir os riscos regulatórios detectáveis na auditoria de PLD.
Tudo sobre a auditoria de PLD/FT
O que é a auditoria de PLD/FT?
É o processo independente de revisão do marco, dos controles e dos procedimentos de uma organização para prevenir e detectar a lavagem de dinheiro e o financiamento do terrorismo. Avalia a adequação, a eficácia e o cumprimento normativo, identifica lacunas e propõe ações corretivas.
Quais bases legais sustentam a auditoria?
A auditoria revisa o cumprimento das obrigações legais e regulatórias em matéria de PLD/FT: Lei 10/2010, Real Decreto 304/2014, diretivas europeias aplicáveis e normas setoriais. Os princípios incluem legalidade, proporcionalidade, rastreabilidade e confidencialidade.
Quem participa da auditoria?
Os atores-chave são:
- Compliance officer: responsável operacional pelo programa de PLD.
- Alta administração: governança, recursos e aceitação do risco.
- Auditoria interna/externa: testes independentes e relatório.
- Regulador / UIF: destinatário das comunicações e autor das exigências.
O que se revisa na avaliação de risco (RBA)?
O auditor avalia como a entidade identifica, mede e gerencia os riscos por clientes, produtos, canais e jurisdições. São revisados a documentação, a periodicidade, os critérios de atribuição de risco, os limites e o alinhamento dos controles ao nível de risco.
Como são revisados os dossiês de KYC/KYB?
Selecionamos amostras por perfil de risco e revisamos a integridade dos dossiês, a verificação dos beneficiários finais, as provas de verificação eletrônica, a origem dos fundos em operações de alto risco e os registros de atualização periódica.
O que se avalia no monitoramento transacional?
Cobertura dos cenários de alerta, calibração de limites, taxa de falsos positivos, processos de investigação e encerramento de alertas, e rastreabilidade desde o alerta até a decisão final, com registro de evidências.
Qual é o papel do manual de PLD na auditoria?
O manual de PLD é o documento central: deve conter políticas, procedimentos operacionais, guarda de documentos, protocolos de escalonamento e funções. A auditoria valida se as práticas operacionais coincidem com o que está estabelecido e se existem registros da sua aplicação.
Quanto custa uma auditoria de PLD/FT?
Depende do porte da entidade, do número de jurisdições, do volume de dossiês, da complexidade da operação e do nível de maturidade do programa de PLD. Enviamos um orçamento ajustado após um diagnóstico inicial do risco e da documentação disponível.
Agendar uma ligação
Conte-nos sua situação e explicamos como conduzir a auditoria de PLD/FT da sua entidade.
Marco normativo da auditoria de PLD/FT na Espanha
A auditoria interna de PLD/FT é uma obrigação decorrente da Lei 10/2010, de prevenção à lavagem de dinheiro e ao financiamento do terrorismo, e do seu Regulamento (Real Decreto 304/2014). Sua finalidade é avaliar de forma independente a adequação, a eficácia e o cumprimento do programa de prevenção implantado pela entidade obrigada.
Abordagem baseada em risco (RBA)
A auditoria de PLD deve aplicar uma abordagem baseada em risco: os controles revisados devem ser proporcionais à atividade, aos clientes, aos produtos e às jurisdições da entidade. O auditor avalia se a metodologia RBA é adequada e se as medidas aplicadas são efetivas e estão documentadas.
Controles técnicos e organizacionais
Além da revisão documental, a auditoria examina controles técnicos e organizacionais: gestão de acessos, criptografia, logging, segregação de funções, backup, screening de sanções integrado aos workflows e registros de auditoria imutáveis que permitam reconstruir decisões e transações.
Cooperação internacional e sanções
A auditoria também avalia o cumprimento das listas de sanções (OFAC, UE, ONU) e a capacidade da entidade de cooperar com autoridades nacionais e internacionais em caso de exigências. O descumprimento pode gerar sanções administrativas, bloqueios operacionais e responsabilidades penais.
Serviços de PLD/FT
Outros serviços relacionados
Guia rápido · Atualizado em 4 de novembro de 2026
A auditoria de prevenção à lavagem de dinheiro é obrigatória?
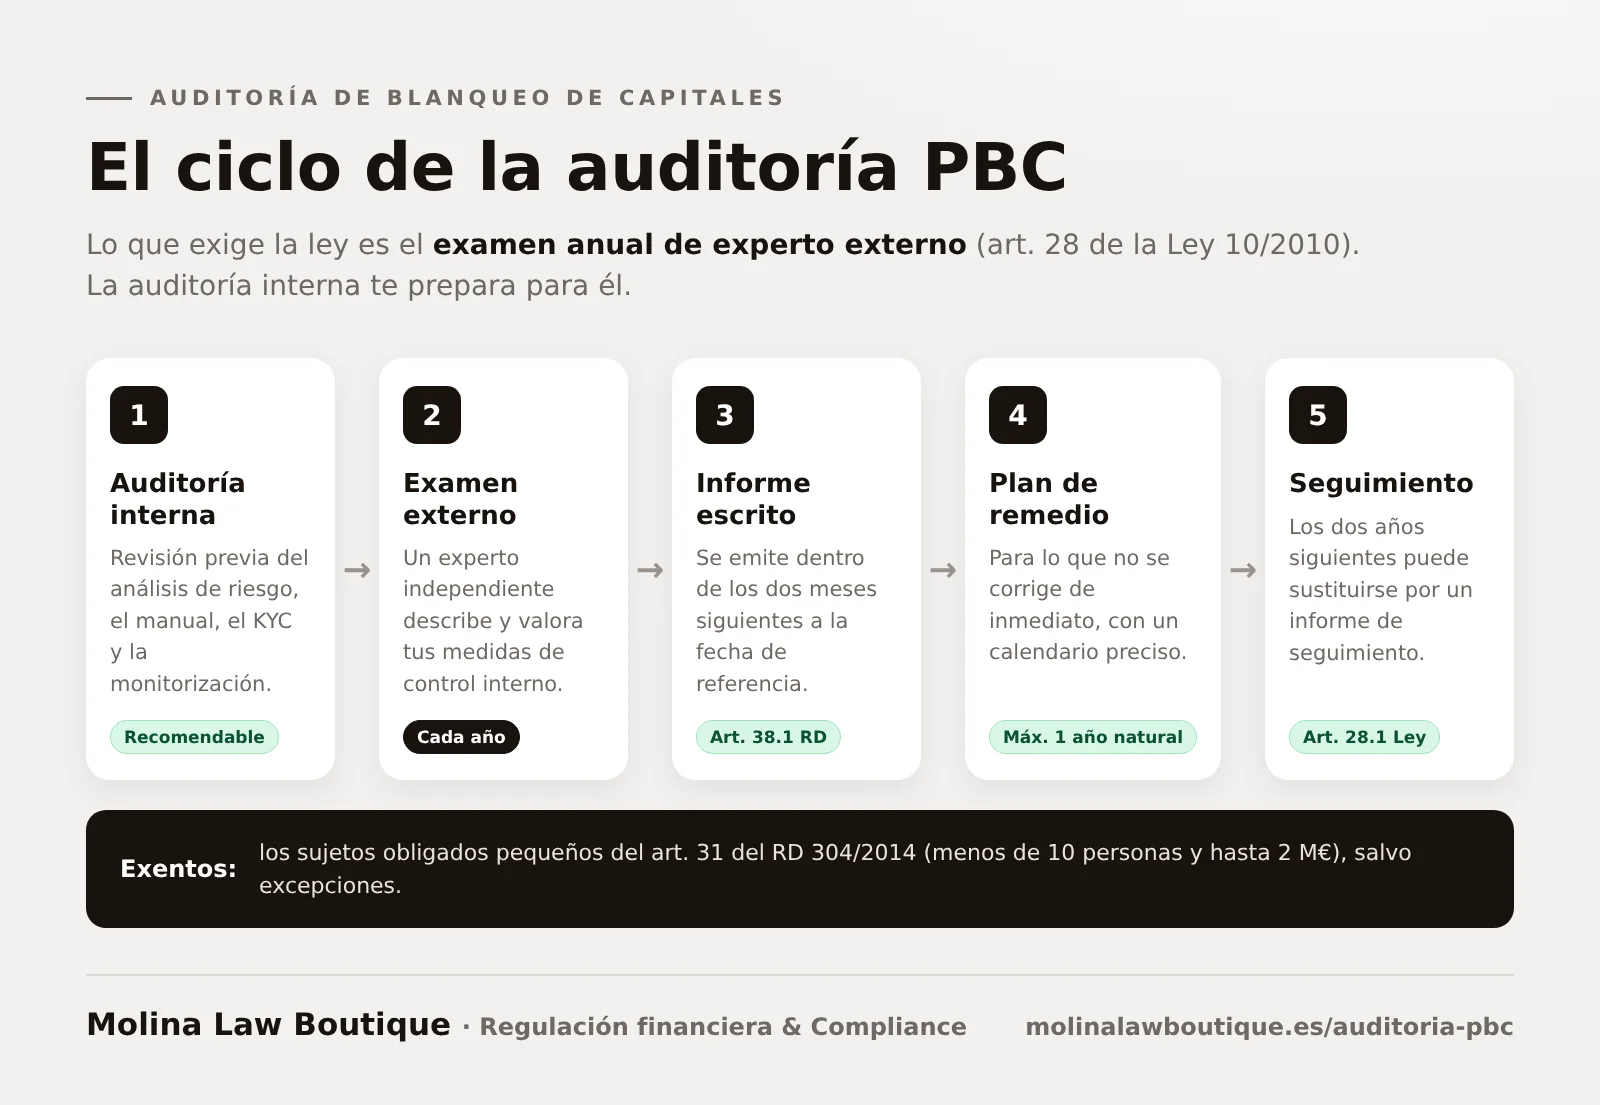
A lei não fala em «auditoria», mas em exame externo: os sujeitos obrigados devem submeter todos os anos suas medidas de controle interno ao exame de um perito externo (art. 28 da Lei 10/2010). O que se costuma chamar de auditoria antilavagem de dinheiro é esse exame ou uma revisão interna que o prepara e corrige as falhas antes.
| Revisão | É obrigatória? | Quem faz | Para quê |
|---|---|---|---|
| Exame de perito externo | Sim, todos os anos, salvo para os sujeitos obrigados de pequeno porte | Um perito externo independente | Um relatório escrito que descreve suas medidas de controle interno, avalia se funcionam e propõe melhorias. Relatório de perito externo. |
| Auditoria interna de PLD | Não, mas é a forma de chegar preparado ao exame e a uma inspeção | Sua equipe ou um assessor externo, como nós | Detectar e corrigir falhas na análise de risco, no manual, no KYC e no monitoramento. |
| Inspeção do SEPBLAC | Quem decide é o supervisor | O SEPBLAC | Verificar se você cumpre as normas; pode terminar em um processo sancionador. Inspeção do SEPBLAC. |
O que diz a norma sobre o exame externo
- Todos os anos. O relatório completo pode ser substituído, nos dois anos seguintes, por um relatório de acompanhamento sobre as medidas adotadas para corrigir as deficiências.
- Independência. Segundo o SEPBLAC, não pode fazer o exame quem tiver prestado a você outros serviços remunerados nos três anos anteriores ou posteriores ao relatório. Convém separar quem assessora você de quem examina você.
- Sujeitos obrigados de pequeno porte. Após o Real Decreto 813/2026, os que têm menos de 10 pessoas e até 2 milhões de euros continuam isentos do exame externo (art. 31 do Real Decreto 304/2014), mas não mais da designação de um representante perante o SEPBLAC.
O que revisamos em uma auditoria de PLD
- A análise de risco e o manual de prevenção.
- A identificação dos clientes e do beneficiário final, com uma amostra de dossiês.
- O monitoramento e a comunicação de operações suspeitas.
- O treinamento, a conservação de documentos e os órgãos de controle interno.
Entregamos um relatório com as deficiências e um plano de remediação para corrigi-las antes do exame externo.
Perguntas rápidas
A auditoria de prevenção à lavagem de dinheiro é obrigatória?
O obrigatório é o exame anual por um perito externo do art. 28 da Lei 10/2010, salvo para os sujeitos obrigados de pequeno porte. Uma auditoria interna prévia não é obrigatória, mas é a forma de corrigir as falhas antes desse exame ou de uma inspeção do SEPBLAC.
A auditoria de PLD é a mesma coisa que o relatório de perito externo?
Não. O relatório de perito externo é o exame anual que a lei exige e deve ser feito por alguém independente. A auditoria interna é uma revisão que você contrata para melhorar seu sistema; quem assessora você não deveria ser o seu perito externo.
As pequenas empresas estão isentas do exame externo?
Sim, se cumprirem as condições do art. 31 do Real Decreto 304/2014: menos de 10 pessoas, incluídos os agentes, e volume de negócios ou balanço de até 2 milhões de euros, entre outras. Desde o Real Decreto 813/2026, porém, devem designar um representante perante o SEPBLAC.
Fontes oficiais
Normas de referência, com link para o texto oficial:
- Lei 10/2010, de 28 de abril, de prevenção à lavagem de dinheiro e ao financiamento do terrorismoBOE · texto consolidado
- Real Decreto 304/2014, de 5 de maio, que aprova o Regulamento da Lei 10/2010, de 28 de abril, de prevenção à lavagem de dinheiro e ao financiamento do terrorismoBOE · texto consolidado
- Real Decreto 813/2026, que modifica o Regulamento de prevenção à lavagem de dinheiroBOE
- SEPBLAC: peritos externos, definição e requisitossepblac.es
Normas e links revisados em .